| 금융회사의 사이버 위협 대비태세 점검을 위한 2025년 금융권 블라인드 모의해킹 훈련 실시 |
□ 금융감독원(이하 ‘금감원’)은 금융보안원(이하 ‘금보원’)과 함께 9월 4일(목)부터 10월 31일(금)까지 全 금융권을 대상으로 화이트해커를 통한 「블라인드 모의해킹(공격‧방어) 훈련」을 실시합니다.
◦ 블라인드 모의해킹 훈련은 통상적인 침해사고대응 훈련방식과 달리 공격일시·대상을 사전에 알리지 않고 불시에 훈련(공격)을 진행하여 금융회사의 해킹탐지·방어 체계를 점검*하는 방식입니다.
* 해킹공격 대상에 선정되지 않은 금융회사도 사전준비와 훈련기간 중 대비·경계를 수행함으로써 스스로 침해사고 대응체계를 점검할 수 있어 효과적
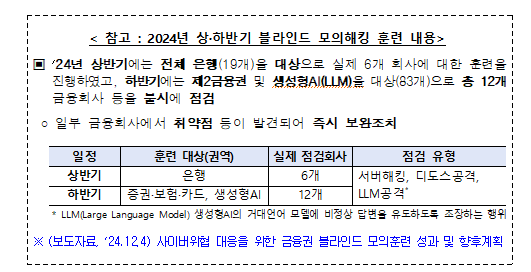
□ 금년에는 금융권 안팎으로 해킹 등 침해사고가 연이어 발생하고 있는 점을 감안하여, 금융회사가 사이버 위협 대비태세를 더욱 강화하도록 高강도 훈련을 실시합니다.
◦ ➊훈련대상을 全권역*으로, 1주일 이었던 훈련기간을 2개월로 확대하는 한편, 훈련 집중도(공격훈련 횟수↑, 회당 금융회사 수↓)도 강화하였으며,
* ‘24년 4개 권역 → ’25년 캐피탈, 저축은행, 상호금융, 전자금융도 훈련대상으로 추가
◦ ➋최근 침해사고가 빈번히 발생한 외부접속 인프라(특정 VPN, MDM 등) 이용 금융회사 등에 대해서는 현장방문훈련을 실시합니다.
□ 훈련 내용은 금융회사를 대상으로 침해사고대응기관인 금보원이 가상의 공격자가 되어 화이트 해커(금보원 RED IRIS팀) 등을 통한 서버해킹(침투)와 디도스 공격을 시도하고,
◦ 금융회사는 가상의 공격자(금보원)에 맞서 공격을 탐지‧방어하고, 디도스 공격의 경우 비상대응센터로 트래픽을 전환하여 업무연속성을 유지하는 등의 대응 적정성을 확인합니다.
◦ 또한, 현장방문훈련을 통해서는 대외에 취약 네트워크 포트를 허용하는 지 여부, 외부접속 인프라의 관리자 설정 등에 대한 취약점 조치와 보안 업데이트의 적정성 등을 면밀히 점검할 예정입니다.
□ 금감원은 이번 훈련을 통해 외부 침입 등에 대한 금융회사의 탐지‧방어 역량을 점검하고, 필요시 주요내용을 금융권에 전파하여 대응절차를 개선할 예정입니다.
◦ 앞으로도 금융회사의 사이버 위협 대응태세를 점검·개선할 수 있는 다양한 수단*을 운영하고 고도화할 예정이며,
* 블라인드 모의해킹(‘25.9~10월), 보안취약점 신고포상제(‘25.6~8월) 등 침해사고 대응훈련과 통합관제시스템(FIRST) 구축(’25.12월)·운영 등
◦ 정부·유관기관과의 협력도 지속적으로 강화하는 한편, 변화하는 디지털 금융 환경에 맞추어 금융회사 보안역량과 IT 안전성 강화를 위한 감독대책을 마련해 나가겠습니다.
☞ 본 자료를 인용하여 보도할 경우에는 출처를 표기하여 주시기 바랍니다.(http://www.fss.or.kr)